---
title: "Windows Clients: Aktualisierung der Secure Boot Zertifikate"
description: Die Boot Zertifikate von Windows 10 und Windows 11 aus dem Jahr 2011 laufen ab Juni 2026 ab und müssen mit neuen Zertifikaten von 2023 aktualisiert werden.
image: https://blog.bithawk.ch/hubfs/BLOG_Windows-Secure-Boot-Zertifikate_600x303.jpg
---
- [Services](https://www.bithawk.ch/services/)
- [Innovation](https://www.bithawk.ch/services/innovation/)
- [Consulting](https://www.bithawk.ch/services/consulting/)
- [Engineering](https://www.bithawk.ch/services/engineering/)
- [Operation](https://www.bithawk.ch/services/operation/)
- [Technolgy](https://www.bithawk.ch/services/technology/)
- [Service Management](https://www.bithawk.ch/service-management/enterprise-service-management/)
- [Enterprise Service Management](https://www.bithawk.ch/service-management/enterprise-service-management/)
- [Service Management](https://www.bithawk.ch/service-management/service-management/)
- [Business Management](https://www.bithawk.ch/service-management/business-management/)
- [Operation Management](https://www.bithawk.ch/service-management/operation-management/)
- [Service Now Plattform](https://www.bithawk.ch/service-management/servicenow-plattform/)
- [HR Service Management](https://www.bithawk.ch/service-management/hr-service-management/)
- [Partner](https://www.bithawk.ch/partner/)
- [Microsoft](https://www.bithawk.ch/partner/microsoft/)
- [Hewlett Packard Enterprise](https://www.bithawk.ch/partner/hewlett-packard-enterprise/)
- [Cisco](https://www.bithawk.ch/partner/cisco/)
- [ServiceNow](https://www.bithawk.ch/partner/servicenow/)
- [HP Inc.](https://www.bithawk.ch/partner/hp-inc/)
- [Weitere Partner](https://www.bithawk.ch/partner/weitere-partner/)
- [Unternehmen](https://www.bithawk.ch/unternehmen/)
- [About us](https://www.bithawk.ch/unternehmen/about-us/)
- [Jobs](https://www.bithawk.ch/unternehmen/jobs/)
- [News & Events](https://www.bithawk.ch/unternehmen/news-und-events/)
- [Geschäftsleitung](https://www.bithawk.ch/unternehmen/geschaeftsleitung/)
- [Referenzen](https://www.bithawk.ch/unternehmen/referenzen/)
- [Auszeichnungen](https://www.bithawk.ch/unternehmen/auszeichnungen/)
- [Standorte & Kontakt](https://www.bithawk.ch/unternehmen/standorte-und-kontakt/)
- [Blog](https://www.bithawk.ch/blog/)
# Windows Clients: Aktualisierung der Secure Boot Zertifikate
Erstellt von [Markus Fumasoli](https://blog.bithawk.ch/enterprise-cloud/author/markus-fumasoli) am 14.04.2026 11:48:02
Vernetzen auf:
[LinkedIn](https://ch.linkedin.com/in/markus-fumasoli-510025189)
- [Tweet](https://twitter.com/share)
Die Boot-Zertifikate von Windows 10 und Windows 11 aus dem Jahr 2011 laufen im Juni 2026 ab. Daher müssen diese durch die neueren Zertifikate aus dem Jahr 2023 ersetzt werden, um weiterhin einen sicheren Systemstart zu gewährleisten. Dieser Artikel erklärt, was Secure Boot ist und weshalb ein Zertifikats-Update notwendig ist. Er zeigt auch, welche Massnahmen erforderlich sind und wie die Verteilung über Intune, Configuration Manager und GPO erfolgt.
**1. Definition und Funktionsweise von Secure Boot**
**1.1 Grundprinzip**
Secure Boot ist eine Funktion der UEFI-Firmware (Unified Extensible Firmware Interface) bzw. des BIOS. Sie stellt sicher, dass beim Systemstart ausschliesslich Software geladen wird, die über eine gültige digitale Signatur verfügt.
Die Firmware prüft vor der Ausführung den Bootloader, den Windows-Kernel sowie Treiber gegen eine in der Hardware hinterlegte Datenbank vertrauenswürdiger Zertifikate. Entspricht die Signatur einer Komponente nicht den hinterlegten Schlüsseln, wird der Startvorgang unterbrochen, um das Laden von Schadsoftware vor dem Betriebssystemstart zu verhindern. Damit die Boot Zertifikate aktualisiert werden können, muss deshalb auch das BIOS auf einem aktuellen Stand sein.
**1.2 Der Ablauf beim Systemstart**
Beim Einschalten eines Windows 10/11-Computers durchläuft das System folgende Prüfpunkte:
**2. Zertifikatswechsel, BlackLotus und Zeitplan**
Die aktuell genutzten Zertifikate (Microsoft Corporation UEFI CA 2011) sind ab Oktober 2026 nicht mehr gültig. Ein Grund für die Umstellung ist auch die Schwachstelle **BlackLotus** (CVE-2023-24932). Diese erlaubt es, den Secure Boot Mechanismus durch das Laden älterer, fehlerhafter Bootloader zu umgehen.
Die wichtigsten technischen Merkmale von BlackLotus:
[Microsoft](https://www.bithawk.ch/partner/microsoft)aktualisiert daher die Zertifikate auf **Windows UEFI CA 2023**. Für den Übergang gelten folgende Fristen:
**3. Konsequenzen bei fehlender Umsetzung**
Unterbleibt die Aktualisierung der Zertifikate, ergeben sich folgende Probleme:
**4. Voraussetzungen für die Aktualisierung**
Damit das Update erfolgreich angewendet werden kann, müssen folgende technische Voraussetzungen erfüllt sein:
- - **BIOS-Version:** Das BIOS/UEFI der Hardware muss auf einem aktuellen Stand sein. Die grossen Hersteller (HP, Dell, Lenovo) stellen auf Ihrer Homepage die Informationen bezüglich der minimal benötigen BIOS-Version:
- **HP:** [https://support.hp.com/us-en/document/ish\_13070353-13070429-16](https://support.hp.com/us-en/document/ish_13070353-13070429-16)
- **Dell:** [https://www.dell.com/support/kbdoc/de-ch/000347876/ablauf-des-secure-boot-zertifikats-f%C3%BCr-microsoft-2011](https://www.dell.com/support/kbdoc/de-ch/000347876/ablauf-des-secure-boot-zertifikats-f%C3%BCr-microsoft-2011)
- **Lenovo:** [https://pcsupport.lenovo.com/de/de/products/laptops-and-netbooks/thinkpad-t-series-laptops/thinkpad-t14s-gen-5-type-21ls-21lt/solutions/ht518129](https://pcsupport.lenovo.com/de/de/products/laptops-and-netbooks/thinkpad-t-series-laptops/thinkpad-t14s-gen-5-type-21ls-21lt/solutions/ht518129)
- **Betriebssystem:** Es muss mindestens das Windows Cumulative Update vom Juli 2025 installiert sein.
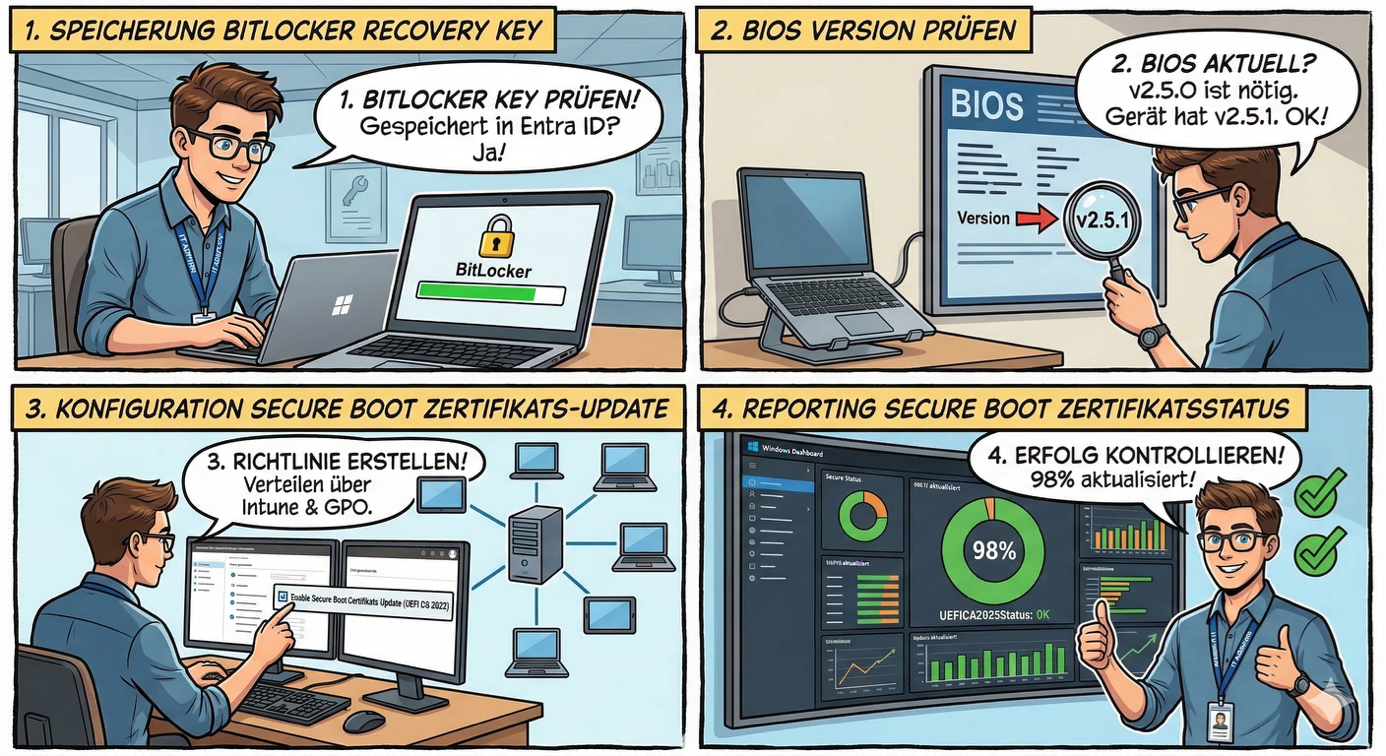
- **BitLocker:** Da Eingriffe in die Secure Boot Konfiguration den BitLocker-Schutz auslösen können, müssen die Wiederherstellungsschlüssel in Entra ID oder im Active Directory gespeichert sein.
[](https://blog.bithawk.ch/blog_lp_secure_boot_zertifikate)
**5. Auswertung der Boot Zertifikat Versionen**
Vor und nach der Aktualisierung sollte geprüft werden, welche BIOS-Versionen auf den Clients installiert sind. Zudem ist es wichtig zu kontrollieren, wie viele Clients das Secure-Boot-Zertifikat bereits aktualisiert haben und wie viele noch nicht.
**5.1 Auswertung über Microsoft Intune**
Der Status der Geräte kann mit folgenden Methoden über Intune geprüft werden:
**5.2 Auswertung mit dem Configuration Manager**
Der Configuration Manager bietet keine integrierte Möglichkeit, den Status der Boot-Zertifikat-Updates auszuwerten.
Daher müssen Configuration Items und Configuration Baselines erstellt werden. Die gesammelten Daten lassen sich anschliessend über Custom Reports auswerten.
**5.3 Auswertung mit Gruppenrichtlinien**
Ein Script kann per Gruppenrichtlinie verteilt werden, um den Status von Geräten ohne Managementlösung auszuwerten. Anschliessend wertet man die Ergebnisse manuell aus.
**6. Massnahmen für die Umsetzung**
**6.1 BitLocker Recovery Informationen**
Es muss sichergestellt sein, dass die BitLocker Recovery Informationen zuverlässig entweder im Active Directory oder Entra ID gespeichert sind.
**6.2 Update BIOS-Version**
Die BIOS-Version muss auf allen Clients auf den neusten Stand oder zumindest auf den vom Hersteller als Voraussetzung für den Zertifikatsupdate notwendigen Stand aktualisiert werden. Dies gilt vor allem für ältere Clients, die vor 2024 auf den Markt kamen. Je älter der Client ist, desto aktueller muss in der Regel die Bios Version sein.
**6.3 Konfiguration der Zertifikat-Updates über GPO und Intune**
Die Verteilung der neuen Zertifikate kann über eine Intune-Richtlinie oder eine GPO erfolgen. Damit dies über GPO möglich ist, müssen die neusten Windows 11 25H2 ADMX Templates implementiert sein.
- - **Group Policy (GPO):**
- Pfad: **Computer Configuration > Administrative Templates > Windows Components > Secure Boot**.
- Einstellung: **Enable Secure Boot Certificate Deployment**.
- **Microsoft Intune:**
- Pfad: **Settings Catalog > Secure Boot**.
- Einstellung: **Enable Secure Boot Certificate Updates** auf «Enabled» setzen.
**6.4 Notwendige Aktualisierung beim Configuration Manager**
Für die Aktualisierung von Boot-Images, z. B. für PXE-Boot, mit dem Windows UEFI CA 2023 Zertifikat sind ein aktuelles ADK sowie der Configuration Manager 2509 erforderlich. Das Boot-Image lässt sich anschliessend mit dem aktualisierten Zertifikat ausstatten. Dadurch bleibt der PXE-Boot sowie der Start ab USB-Stick weiterhin möglich.
**7. Unterstützung durch BitHawk**
Die Ausgangslage kann je nach Umgebung sehr unterschiedlich sein. Deshalb ist es wichtig, zuerst ein Assessment der Umgebung durchzuführen, um das Update ohne Probleme verteilen zu können.
Das BitHawk Assessment beinhaltet:
- Prüfung der AD / Intune Umgebung, um sicherzustellen, dass der BitLocker Recovery Key korrekt gespeichert ist
- Prüfung und Aktualisierung der ADMX-Templates falls notwendig
- Prüfung der Intune Konfiguration, um sicherzustellen, dass die Auswertung über den «Secure Boot status» Report möglich ist
- Prüfung der GPO bzw. Intune Konfiguration, um sicherzustellen, dass die für die Auswertung notwendigen Informationen an Microsoft gesendet werden (Allow Diagnostic Data)
- Implementation der Configuration Items, Configuration Baselines und Custom Reports im Configuration Manager falls notwendig
- Einrichtung Reporting Script per GPO für unverwaltete Clients
- Überprüfung der BIOS-Versionen der Clients. Falls notwendig Anpassung «Hardware Inventory» Einstellungen in den «Default Client Settings» und Implementation vom Custom Report zur Auswertung der BIOS-Versionen
- Auswertung der Reports und Erstellen einer Handlungsempfehlung inkl. Aufwandschätzung
**Kosten:** 1'500 CHF mit bis zu fünf verschiedenen Hardware-Modellen. Zusätzlich 100 CHF für jeweils fünf weitere eingesetzte Hardware-Modelle.
[](https://blog.bithawk.ch/blog_lp_secure_boot_zertifikate)
Nach der Durchführung des Assessment können Sie gemeinsam mit [BitHawk](http://www.bithawk.ch)die nächsten Schritte für die Aktualisierung planen.
Wir unterstützen Sie gerne dabei. Zögern Sie nicht und kontaktieren Sie uns unter [marketing@bithawk.ch](mailto:marketing@bithawk.ch) oder telefonisch unter 058 226 01 01.
---
**Weitere Themen auf unserem Blog**
[Zukunftsbeständige IT: Trends für 2025 – Teil 1](https://blog.bithawk.ch/de/enterprise-service-management/zukunftsbest%C3%A4ndige-it-trends-f%C3%BCr-2025-teil-1)
[10-Revolution der Large Action Models & Bots: AI & LLMs für Entscheidungsträger](https://blog.bithawk.ch/artificial-intelligence/10-revolution-der-large-action-models-bots-ai-llms-f%C3%BCr-entscheidungstr%C3%A4ger)
[Migration vom File Server zu SharePoint Online: Methoden und Tools](https://blog.bithawk.ch/enterprise-cloud/migration-vom-file-server-zu-sharepoint-online-methoden-und-tools)
Themen: [Enterprise Cloud](https://blog.bithawk.ch/enterprise-cloud/tag/enterprise-cloud)
[p](tel:0041582260101) [m](mailto:marketing@bithawk.ch)
[b](https://www.bithawk.ch/)
- BitHawk AG
- Allee 1A
- 6210 Sursee
- [T +41 58 226 00 00](tel:0041582260000)
[Newsletter abonnieren](https://www.bithawk.ch/newsletter)
[t](https://twitter.com/BithawkA) [f](https://www.facebook.com/bithawk.ch) [n](https://www.linkedin.com/company/bithawk-ag/) [X](https://www.xing.com/company/bithawk) [y](https://www.youtube.com/channel/UCcBn71TQ1L0kWIEqEC-ZtOw)
- [AGB](https://www.bithawk.ch/assets/AGB/fe13bb1a3b/AGB-BitHawk_Deutsch-v2.pdf)
- [Impressum](https://www.bithawk.ch/impressum/)
- [Rechtliches](https://www.bithawk.ch/rechtliches/)
- [Retail Solutions](https://www.bithawk.ch/retail-solutions/)
- [Digital Signage](https://www.bithawk.ch/digital-signage/)
- [Cloud Backup](https://www.bithawk.ch/cloud-backup/)
- [IT Security](https://www.bithawk.ch/it-security/)
[b](https://bith.kraftausdruck.ch/)
- BitHawk AG
- Allee 1A
- 6210 Sursee
- [T +41 58 226 00 00](tel:0041582260000)
- [Retail Solutions](https://bith.kraftausdruck.ch/retail-solutions/)
- [Digital Signage](https://bith.kraftausdruck.ch/digital-signage/)
- [Cloud Backup](https://bith.kraftausdruck.ch/cloud-backup/)
- [IT Security](https://bith.kraftausdruck.ch/it-security/)
[Newsletter abonnieren](https://bith.kraftausdruck.ch/newsletter)
[t](https://twitter.com/BithawkA) [f](https://www.facebook.com/bithawk.ch) [n](https://www.linkedin.com/company/bithawk-ag/) [X](https://www.xing.com/company/bithawk) [y](https://www.youtube.com/channel/UCcBn71TQ1L0kWIEqEC-ZtOw)
- [AGB](https://bith.kraftausdruck.ch/assets/AGB/84b446a628/2001.3-AGB-IT-DL-Bison-ITS.PDF)
- [Impressum](https://blog.bithawk.ch/https://bith.kraftausdruck.ch/impressum/)
- [Rechtliches](https://bith.kraftausdruck.ch/rechtliches/)